Del pentest anual a la comprobación de seguridad continua
Por Ralf Schmidt | 29 de septiembre de 2026 | Tech Corner
Una aplicación se prueba hoy. Tres semanas después llega la siguiente versión. Nuevas funciones, permisos modificados o interfaces adicionales pueden haber cambiado ya de nuevo la situación de seguridad.
El pentest clásico solo resuelve este problema en parte: ofrece una instantánea cualificada.
Justo aquí entra AigentX de KomodoSec. La plataforma está diseñada para realizar pruebas de seguridad de forma repetible, por ejemplo antes de una versión, tras corregir una vulnerabilidad, en momentos programados o bajo demanda.
Para las empresas medianas, lo interesante no es tanto la palabra de moda «IA». Lo decisivo es otra pregunta:
¿Puede el pentest puntual convertirse en un proceso de seguridad continuo?
Más que un escaneo automatizado de vulnerabilidades
Los escáneres de seguridad automatizados no son nuevos. La ambición de AigentX va más allá.
Según KomodoSec, la plataforma reconstruye cómo funciona realmente una aplicación. Servicios, flujos de trabajo, roles y sus relaciones se capturan a partir del comportamiento de la aplicación. El sistema puede registrar cuentas, autenticarse y crear los objetos necesarios para pruebas de seguridad más profundas.
Especialmente interesante es la prueba de distintas identidades y permisos. AigentX compara qué funciones pueden alcanzar y ejecutar realmente distintos usuarios, roles o clientes. Así, el sistema aborda expresamente también vulnerabilidades de autorización y de lógica de negocio.
La diferencia está, por tanto, en la pregunta que se plantea.
Mientras las pruebas automatizadas clásicas identifican vulnerabilidades técnicas, el enfoque agéntico de AigentX busca examinar las aplicaciones en el contexto de sus flujos reales.
O, dicho de forma sencilla:
No solo: «¿Qué vulnerabilidad podría existir?», sino también: «¿Qué acción no prevista puede realizarse realmente dentro de un proceso de negocio real?»
«Agéntico» significa en este contexto que el sistema no se limita a seguir un procedimiento de prueba rígido, sino que, dentro de límites definidos, realiza acciones, ejecuta flujos de trabajo y reacciona al comportamiento de la aplicación.
De vulnerabilidades potenciales a hallazgos validados
Otro punto importante es la validación.
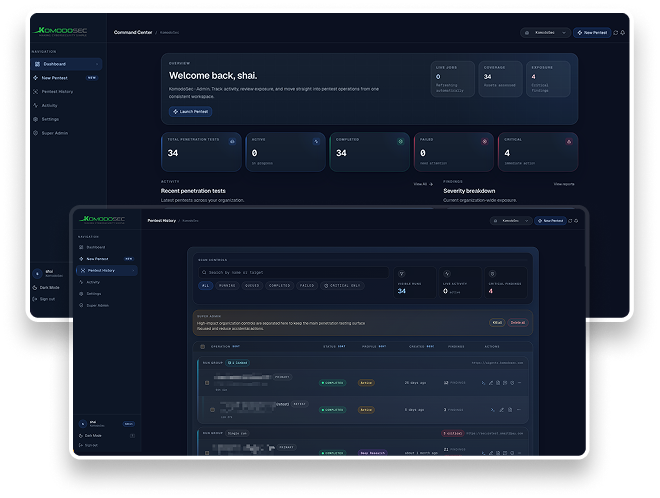
KomodoSec describe AigentX de modo que la explotabilidad de una vulnerabilidad se confirma antes de emitirla como hallazgo. Los informes mostrados incluyen, entre otros, contexto ejecutivo, hallazgos por gravedad, rutas de ataque, evidencias técnicas, información de reproducción y remediación, así como retests.
Esto es relevante para el trabajo práctico.
Los equipos de seguridad y desarrollo no solo necesitan indicios de posibles vulnerabilidades, sino información lo más concreta posible sobre cómo reproducir un problema y después corregirlo.
Justo aquí entra el enfoque de AigentX: los resultados no deben ser solo una lista de posibles candidatos para un análisis posterior, sino hallazgos validados con ruta de ataque y evidencia.
Por qué esto resulta especialmente interesante para el Mittelstand
También las empresas medianas operan cada vez más portales de clientes, aplicaciones web, API y procesos de negocio digitales críticos.
Con ello crece la superficie de ataque que hay que proteger, y surge la pregunta de con qué frecuencia una organización puede permitirse pruebas de seguridad ofensivas de alta calidad y organizarlas.
Aquí reside el potencial particular de un enfoque como AigentX: utilizar el penetration testing con más frecuencia y más cerca del proceso de desarrollo y operación.
Según KomodoSec, la plataforma admite distintas formas de uso recurrente, entre ellas retests específicos tras una remediación, evaluaciones programadas y pruebas bajo demanda. En un retest puede volver a comprobarse la ruta de ataque original.
Así surge otra lógica de seguridad:
Probar → Corregir → Validar de nuevo
Y ante cambios relevantes, el ciclo comienza de nuevo.
Para el Mittelstand esto tiene especial importancia. En lugar de ver el penetration testing solo como un proyecto aislado, puede vincularse en el futuro más estrechamente con el desarrollo continuo de aplicaciones críticas.
El pentesting autónomo necesita límites claros
Cuanto más autónomo actúa un sistema de seguridad, más importante es el control sobre lo que puede hacer.
Esto se aplica especialmente a la seguridad ofensiva.
Por eso en AigentX se definen, entre otros, el alcance, las exclusiones, las identidades utilizadas y la intensidad de prueba permitida. KomodoSec describe además mecanismos de seguridad internos. Según ello, un exploit solo se ejecuta en la medida necesaria para la prueba. Se deben evitar cambios o eliminaciones innecesarias de datos existentes y proteger la disponibilidad del sistema, salvo que se haya autorizado un testing destructivo.
Para las empresas, esta gobernanza no es una función secundaria.
Es un requisito previo para el uso controlado de pruebas de seguridad ofensivas autónomas.
Precisamente en aplicaciones críticas debe estar definido qué sistemas se prueban, qué áreas quedan expresamente excluidas y hasta dónde puede llegar una prueba.
Aquí AigentX une autonomía con Rules of Engagement definidas.
Pentesting agéntico y experiencia humana
La fortaleza de AigentX no reside en sustituir la experiencia humana en seguridad. El avance decisivo consiste en poder realizar pruebas de seguridad ofensivas de alta calidad con más frecuencia, de forma repetible y más cerca del ciclo de vida del software.
AigentX está diseñado para comprender las aplicaciones y sus flujos reales, probar distintas identidades y permisos y validar la explotabilidad de las vulnerabilidades encontradas. Tras una corrección, la ruta de ataque original puede comprobarse de nuevo. Así, una evaluación individual se convierte en un proceso repetible de prueba, remediación y retest.
Especialmente interesante para las empresas medianas es la combinación de automatización y experiencia humana.
KomodoSec ofrece AigentX tanto como solución Self-Managed como en un modelo Managed. En el modelo Managed, AigentX realiza la evaluación. Después, pentesters de KomodoSec revisan y validan los hallazgos antes de la entrega.
No se trata de «IA o experto en seguridad», sino de combinar ambas capacidades: la tecnología agéntica aporta escalabilidad y repetibilidad, la experiencia humana la complementa donde se necesita criterio profesional.
Precisamente para las empresas medianas, este enfoque abre la posibilidad de establecer el penetration testing como parte continua de su ciberseguridad, en lugar de revisar la seguridad de aplicaciones críticas solo en momentos puntuales.
De la prueba de seguridad al proceso de seguridad
AigentX resulta interesante sobre todo porque la plataforma hace visible una evolución fundamental del penetration testing:
La seguridad ofensiva no tiene por qué seguir siendo un proyecto puntual.
Si las aplicaciones pueden volver a probarse tras versiones, tras una remediación, en momentos programados o bajo demanda, el penetration testing se acerca al ciclo de vida del software. Según KomodoSec, AigentX está diseñado precisamente para este tipo de evaluaciones repetibles.
Para el Mittelstand, este es un valor añadido esencial del penetration testing agéntico: no sustituir a los expertos en seguridad, sino hacer que las pruebas de seguridad ofensivas sean más escalables, repetibles y, por tanto, disponibles de forma más continua.
El verdadero cambio no reside, por tanto, solo en una nueva tecnología. Reside en la posibilidad de repensar el penetration testing.