Offensive Security Services
Elite Cyber Security für den deutschen Mittelstand
Penetration Testing, Cloud Security, Compliance und Application Security für regulierte Unternehmensumgebungen.
Eine Kooperation von ZEMID und KomodoSec
Zwei Stärken. Ein Versprechen.
Der deutsche Mittelstand ist zunehmend Ziel professioneller Cyberangriffe. Gleichzeitig bleibt hochspezialisierte Offensive-Security-Expertise für viele Unternehmen schwer zugänglich.
KomodoSec
Spezialisierter israelischer Anbieter für Penetration Testing und Offensive Security – mit internationalem Anspruch und kompromissloser technischer Tiefe.
ZEMID
Verbindet diese Expertise mit dem deutschen Mittelstand: verständlich, praxisnah und auf die Realität mittelständischer Unternehmen zugeschnitten.
Exklusive Partnerschaft
Seit Juni 2026 ist ZEMID exklusiver Vertriebspartner von KomodoSec für die DACH-Region.
Zwei Stärken. Ein Versprechen.
Weltklasse Cyber Security – gemacht für den Mittelstand.
Leistungsportfolio
Vier Leistungen. Jede startet als definiertes Projekt und kann in ein passendes fortlaufendes Modell übergehen.
Cloud Security
Verschaffen Sie sich ein belastbares Bild Ihrer Cloud-Security-Posture über AWS, Azure und Google Cloud.
01 · Einstiegsprojekt
Cloud Security Assessment
Etabliert eine validierte Baseline Ihrer aktuellen Cloud-Security-Posture.
02 · Fortlaufendes Modell
Continuous Cloud Security Monitoring
Wiederkehrende Scans und Reviews mit der CSPM-Capability von KomodoSec, in einem mit Ihnen vereinbarten Intervall.
- Cloud-Architektur
- Identity und Access
- Governance und Logging
- Incident Readiness
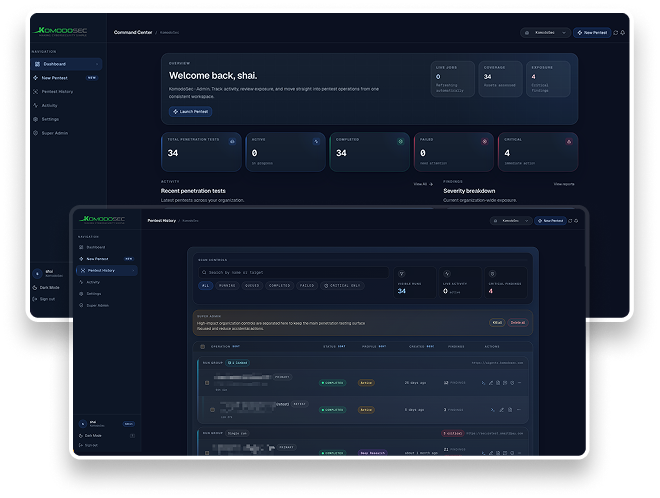
AigentX by KomodoSecNeu: Agentic Penetration Testing mit AigentX
AigentX by KomodoSec testet Geschäftslogik und Berechtigungen mit Pentest-Tiefe – vor dem Release, regelmäßig oder nach der Behebung.
Typischer Projektverlauf
Die Durchführung wird an die gewählte Leistung, den Scope und die Kundenumgebung angepasst.
01 / 05
Scoping und Kickoff
Ziele, Scope, Ausschlüsse, Ansprechpartner, Zeitplan und Erfolgskriterien festlegen.
Kritische Findings werden während laufender Tests unmittelbar eskaliert.
Klare, umsetzbare Ergebnisse
Jedes Projekt liefert praktische Ergebnisse – für Entscheider ebenso wie für technische Teams.
01 / 05
Management-Sicht
Die wesentlichen Risiken, Prioritäten und geschäftlichen Auswirkungen.
Die konkreten Ergebnisse werden an die gewählte Leistung und den vereinbarten Scope angepasst.
Ihr nächster Schritt
Der schnellste Weg zu einem belastbaren Angebot ist ein kurzes technisches Gespräch über Ihre konkrete Umgebung.
Technischer Deep Dive
Ein Arbeitstermin, in dem Ihre Umgebung im Detail betrachtet wird.
Scoping-Gespräch
Festlegung von Scope, Ausschlüssen, Zeitplan und Zusammenarbeitsmodell.
Angebot
Definierter Scope, Vorgehen und kommerzielles Angebot.